حوكمة مرنة لذكاء اصطناعي متقدم: ثلاثة أنواع من المخاطر لا يكفيها إطار واحد
أعلنت شركة Anthropic مبادرة باسم «Project Glasswing»، تقدّر شركة Orca Security قيمتها بمئة مليون دولار. وتقوم المبادرة على نموذج لم يُطرح للجمهور اسمه Claude Mythos Preview. وتقول الشركة إن النموذج كشف آلاف الثغرات الأمنية التي لم تكن معروفة من قبل في أنظمة تشغيل ومتصفحات رئيسية، ومنها خلل في نظام OpenBSD ظل مجهولاً سبعاً وعشرين سنة، بحسب ما نقلته Orca.
ومع ذلك، قررت الشركة ألا تتيح النموذج إتاحة عامة. فالقدرة التي تكشف الثغرة لتُسدّ يمكن أن تكشفها لتُستغل، والقرار الواحد هنا يجمع وجهَي الإدارة: الإفادة من الابتكار وضبط خطره.
يذهب هذا المقال إلى أن مخاطر الذكاء الاصطناعي المتقدم ليست نوعاً واحداً، بل ثلاثة على الأقل: الخلل في عمل النظام، وسوء استخدامه، والمخاطر النظامية. ولكل منها استجابة مختلفة، ولذلك تتراجع جدوى الأطر الثابتة لصالح ما يُسمّى «الحوكمة المرنة». والسؤال مطروح الآن لأن عام 2025 شهد، وفق الباحث هيروكي هابوكا، تحولاً عالمياً في سياسات الذكاء الاصطناعي من منطق الضبط إلى منطق التنافس والابتكار، ولأن قدرات مثل التي أظهرتها مبادرة Glasswing بلغت مرحلة لم تعد فيها الأطر القائمة كافية. غير أن معظم الأدلة المتاحة صادرة عن شركات ومستشارين معنيين بالموضوع، وهذا قيد ينبغي أن يبقى حاضراً في القراءة.
ثلاثة مخاطر يجمعها اسم واحد
ترى ورقة صادرة عن معهد Kyndryl أن التمييز بين الخلل وسوء الاستخدام والمخاطر النظامية ليس تمريناً في التصنيف، لأن كل فئة تستدعي استجابة مختلفة. فالأطر الثابتة تبحث عن جواب واحد لكل خطر، أما الحوكمة المرنة فتبني آليات تحدد باستمرار أي استجابة نحتاج إليها، ومتى، ومن يتولاها.
وتضرب الورقة مثالاً بعبارة «مخاطر الذكاء الاصطناعي السيبرانية». فبعضهم يتصور نظاماً يتعطل أو يُختطف بعد هجوم، وبعضهم يخشى وكلاء آليين يخرجون عن السيطرة ويخترقون أنظمة خارجية، وآخرون يقصدون مهاجمين يستعملون الذكاء الاصطناعي لشن هجمات معقدة. وإذا كان كل طرف يتحدث عن «خطر» مختلف، فلن يلتقي النقاش على شيء.
وما نستنتجه من ذلك أن أول قرار حوكمي هو تحديد نوع الخطر قبل اختيار أداة مواجهته، لا تطبيق قائمة ضوابط واحدة على كل الحالات.
Source: FRONTIER AI RISK ASSESSMENT — images.nvidia.com
نموذج يحمي ويهاجم: Glasswing مثالاً على التدرّج
تصف Anthropic خطتها بأنها تمنح شركاءها في المبادرة وصولاً إلى النموذج لاكتشاف الثغرات وإصلاحها في أنظمتهم الأساسية، وتقول إن هذه الأنظمة تمثل جزءاً كبيراً من سطح الهجوم السيبراني المشترك في العالم. وتشمل المهام المتوقعة كشف الثغرات محلياً، واختبار الملفات التنفيذية دون الاطلاع على شيفرتها المصدرية، وتأمين الأجهزة الطرفية، واختبار الاختراق.
وتقول الشركة إنها تريد في النهاية تمكين المستخدمين من نشر نماذج من هذه الفئة على نطاق واسع، لكنها تحتاج أولاً إلى ضمانات ترصد أخطر مخرجات النموذج وتحجبها. وتخطط لإطلاق هذه الضمانات مع نموذج قادم من فئة Claude Opus لا يحمل مستوى الخطر نفسه، كي تختبرها وتحسّنها عليه.
وقال إيغور تسيغانسكي، نائب الرئيس التنفيذي للأمن السيبراني وأبحاث Microsoft، إن النموذج أظهر تحسناً ملموساً مقارنة بالنماذج السابقة حين اختُبر على معيار CTI-REALM، وهو معيار أمني مفتوح المصدر طورته Microsoft.
ونقرأ نحن في هذه الخطة صورة عملية للحوكمة المرنة، وإن لم تستعمل الشركة هذا المصطلح: وصول محدود، واختبار للضمانات على نموذج أقل خطراً، ثم توسيع تدريجي. لكن النتائج التي يُستشهد بها صادرة عن الشركة وشركائها، ولا تتضمن المصادر المتاحة هنا تحققاً مستقلاً منها.
داخل الشركة: من التصنيف إلى صلاحية الإيقاف
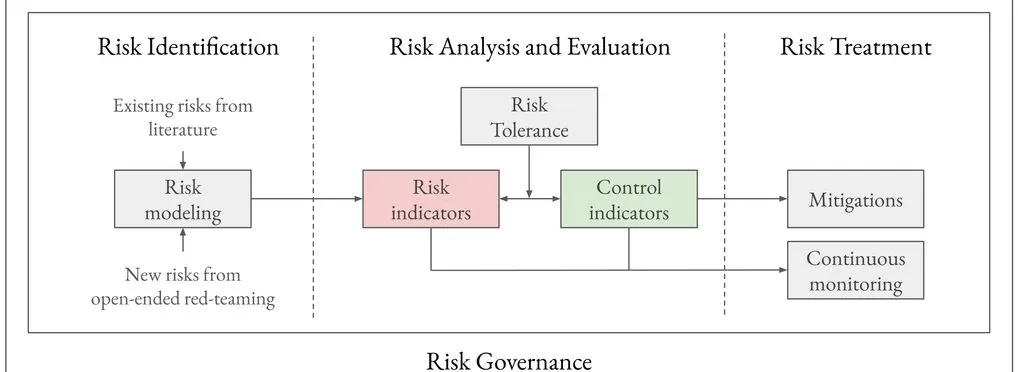
تعرض NVIDIA في تقييمها لمخاطر النماذج المتقدمة الحجة نفسها من موقع المطوّر. فهي ترى أن اتساع التطبيقات وتغيّر التقنية يجعلان الأطر الجامدة الموحدة غير عملية، ولذلك تتبنى نهجاً يقوم على الإشراف وإدارة المخاطر بصورة تكيّفية. وفي صلب هذا النهج الكشف المبكر عن المخاطر، وآليات لإيقاف التطوير عند الحاجة، وأدوار ومسؤوليات محددة.
وتشير خلاصة صادرة عن مؤسسة Conference Board إلى أن الرؤساء التنفيذيين يصنفون الذكاء الاصطناعي في الوقت نفسه أولويةً استثمارية، وخطراً خارجياً بارزاً، ومصدر قلق حوكمي. ويعني ذلك أنه يتجاوز الحدود التقليدية بين أنواع المخاطر، فيمتد إلى الامتثال التنظيمي والمرونة التشغيلية واضطراب سوق العمل والسمعة. وتستنتج المؤسسة أن الشركات ستحتاج إلى مراجعة هياكلها الحوكمية وتوضيح من يملك قرارات الذكاء الاصطناعي ومن يُسأل عنها.
وتستشهد شركة NeuralTrust بمسح لمؤسسة Gartner لعام 2025 يفيد بأن 74% من مشروعات الذكاء الاصطناعي المؤسسية التي تعرضت لإخفاقات كبيرة في التشغيل عام 2024 لم تكن تملك عملية رسمية لإدارة المخاطر عند إطلاقها. والرقم منقول عن مصدر ثانوي لشركة تبيع أدوات حوكمة، ولا يبيّن وحده علاقة سببية بين غياب العملية والإخفاق.
فجوة المعرفة بين المطوّر والمنظِّم
هنا يظهر الخلاف الأعمق. تقرّ ورقة Kyndryl بأن المطورين والمشغلين يعرفون عن التقنية وطبيعة مخاطرها أكثر مما يعرفه المنظمون بكثير. ومن ثم تدعو إلى آليات يقيّم فيها المشغلون المخاطر بأنفسهم ويشاركون نتائجهم مع المجتمع والجهات التنظيمية، وترى في ذلك جوهر الحوكمة المرنة.
وأقوى ما في هذا الرأي أن المنظم الذي لا يملك المعرفة التقنية سيكتب قواعد تتقادم قبل تطبيقها، وأن الحوار المستمر بين الشركات والمستخدمين والحكومات والباحثين يسمح بتحديث القواعد كلما تغيرت الظروف.
لكن الورقة نفسها تذكر أن اليابان بدأت تناقش تعزيز صلاحيات الحكومة في جمع المعلومات. وأقوى ما في هذا الاتجاه، وهو استنتاج منا لا تصرح به المصادر، أن التقييم الذاتي يضع الطرف صاحب المصلحة التجارية في موقع الحكم على مخاطر منتجه، وأن المشاركة الطوعية للمعلومات قد تتوقف حين تتعارض مع المنافسة. ولا تتضمن المصادر المتاحة صوتاً ناقداً يعرض هذا الموقف مباشرة، وهذه ثغرة في الأدلة.
اليابان: المرونة سياسةً عامة
يحلل هيروكي هابوكا، الأستاذ الباحث في كلية الحقوق بجامعة كيوتو، في تقرير نشره مركز الدراسات الاستراتيجية والدولية (CSIS)، استراتيجية اليابان التي تسعى لأن تكون «أكثر دول العالم ترحيباً بالذكاء الاصطناعي». ويتناول التقرير قانون تعزيز الذكاء الاصطناعي الذي دخل حيز التنفيذ الكامل في سبتمبر 2025، والإصلاحات التنظيمية، ومقارنة بين اليابان والولايات المتحدة والاتحاد الأوروبي.
ويعرّف هابوكا الحوكمة المرنة بأنها أنظمة تتكيف باستمرار، وتتطور مع كل تحدٍّ جديد، وتنسّق بين أطراف متعددة.
Source: Project Glasswing: Securing critical software for the AI era \ Anthropic — www.anthropic.com
وفي المقابل، تعدّد NeuralTrust أربعة أطر تهيمن على حوكمة الذكاء الاصطناعي في المؤسسات عام 2026: إطار NIST لإدارة المخاطر، ومعيار ISO/IEC 42001، وقانون الذكاء الاصطناعي الأوروبي (اللائحة 2024/1689)، ومبادئ منظمة التعاون الاقتصادي والتنمية. وتلاحظ أن معظم البرامج المؤسسية تحتاج إلى التوافق مع أكثر من إطار. ونستنتج من ذلك أن الشركة العاملة عبر الحدود لا تختار بين المرونة والقواعد الملزمة، بل تعمل تحت الاثنين معاً.
الوكلاء الآليون: حيث تتوقف الأطر القائمة
تشير NeuralTrust إلى أن الذكاء الاصطناعي الوكيلي يطرح تحديات لم تُصمم الأطر التقليدية لمعالجتها، منها سلاسل الإجراءات متعددة الخطوات، والوصول إلى أدوات عبر أنظمة مختلفة، واحتفاظ النظام بذاكرة بين المهام.
ويتقاطع هذا مع أحد المخاوف التي ذكرتها Kyndryl، أي وكلاء يخرجون عن السيطرة ويخترقون أنظمة خارجية. وهنا يتداخل الخلل وسوء الاستخدام والخطر النظامي في حادثة واحدة، فيصعب تحديد أي استجابة تلزم ومن يتولاها، وهو بالضبط السؤال الذي تعد الحوكمة المرنة بالإجابة عنه.
ما الذي يبقى معلّقاً
إذا صحت الحجة بأن أنواع المخاطر الثلاثة تحتاج إلى استجابات مختلفة، فإن جوهر الحوكمة ينتقل من نص القاعدة إلى من يملك قرار التصنيف والإيقاف. وتجيب المصادر جزئياً على مستوى الشركة: أدوار محددة وصلاحية إيقاف لدى NVIDIA، وتدرّج في الإتاحة لدى Anthropic.
أما على مستوى المجتمع فيبقى السؤال مفتوحاً: من يتحقق من أن تقييم الشركة لمخاطر نموذجها دقيق؟ ولا تقدم المصادر معياراً يميز المرونة التي تتيح التكيف من المرونة التي تصبح غطاءً للتراخي. ويبقى الخطر النظامي، وهو أكثر الفئات الثلاث غموضاً، الأقل حظاً من الأمثلة الملموسة فيها. وما دامت معظم الأدلة صادرة عن الأطراف التي تطوّر هذه النماذج أو تبيع أدوات حوكمتها، فإن اختبار الحوكمة المرنة الحقيقي سيكون في وجود جهة مستقلة قادرة على مراجعتها.